Siber güvenlik dünyası, son dönemde yapay zeka teknolojilerinin siber suçlular tarafından entegre edilmesiyle birlikte yeni ve tehlikeli bir fırtınanın eşiğine geldi. Matt Burgess ve Lily Hay Newman'ın hazırladığı kapsamlı araştırma raporuna göre, tamamen otonom siber saldırılar henüz tam anlamıyla sahneye çıkmamış olsa da, daha az sofistike saldırganlar bile yapay zeka araçlarını kullanarak büyük bir yıkım yaratmaya başladı. Kurumlar ve bireyler için son on yıldır en büyük dijital tehditlerden biri olan fidye yazılımları ve veri gaspı saldırıları, yapay zekanın sunduğu imkanlarla birlikte tırmanışa geçti.
Siber suçluların geleneksel yöntemleri yapay zekanın sağladığı yeni tekniklerle birleştirmesi, saldırıların etki alanını ve erişilebilirliğini, benzeri görülmemiş bir seviyeye taşıdı. Uzmanlar, mağdurların her vakayı rapor etmemesi ve saldırganların iddialarını abartması nedeniyle kesin rakamları belirlemenin zor olduğunu belirtirken, sızdırılan verilerin paylaşıldığı sitelerdeki veriler durumun vahametini gözler önüne seriyor. Yaz aylarında sızıntı sitelerinde listelenen iddia edilen fidye yazılımı saldırılarının sayısı yaklaşık 3 bine ulaştı ve bu rakam bahar aylarına kıyasla kayda değer bir artışa işaret ediyor.
Siber Suç Ekiplerinin Yapay Zeka Entegrasyonu ve Küresel Yayılım Dinamikleri
Fidye yazılımı saldırılarındaki son artışın arkasındaki en temel faktörlerden biri olarak uluslararası operasyonlardaki belirgin hareketlilik gösteriliyor. Amerika Birleşik Devletleri merkezli saldırılar nispeten istikrarlı bir seyir izlese de, küresel ölçekte yaşanan artış dalgası güvenlik uzmanlarının radarında ilk sırada yer alıyor. Halcyon platformunun araştırma lideri ve eski Federal Soruşturma Bürosu (FBI) siber müdür yardımcısı Cynthia Kaiser, uluslararası alanda gözlenen bu yoğunlaşmanın doğrudan yapay zeka tarafından desteklendiğini savunuyor.
Tamamen yapay zeka odaklı fidye yazılımı saldırılarının henüz tam anlamıyla ortaya çıkmamış olmasının arkasında, mevcut suç iş modellerinin zaten fazlasıyla etkili çalışması yatıyor. Suçlular sistemi baştan yazmak yerine, operasyonların daha rutin ve operasyonel yük gerektiren kısımlarında büyük dil modellerine başvuruyor. Recorded Future bünyesinde kıdemli bir fidye yazılımı araştırmacısı ve tehdit istihbaratı analisti olan Allan Liska, saldırı zincirinin belirli aşamalarında yapay zekaya olan bağımlılığın arttığını vurguluyor.
Saldırganlar özellikle daha ikna edici kimlik avı e-postalarının hazırlanmasında ve kurbanlarla yürütülen fidye müzakere süreçlerinde yapay zekadan faydalanıyor. Başarılı bulunan fidye yazılımı gruplarının halen büyük ölçüde insan denetiminde ve yönetiminde faaliyet gösterdiği bilinse de, bu grupların yapay zekayla yoğun bir şekilde denemeler yapması tehlikenin ne denli hızlı yön değiştirebileceğini kanıtlıyor. Oltalama teknikleri ve sosyal mühendislik yöntemleri, ağlara ilk sızma aşamasında her zaman kritik bir rol oynamaya devam ediyor.
Saldırı zincirinin belirli aşamalarında yapay zekaya olan bağımlılık artıyor; özellikle daha iyi kimlik avı e-postaları oluşturulması ve müzakere sürecinde bu araçlar yoğun şekilde kullanılıyor, ancak başarılı gruplar halen insan odaklı çalışmaya devam ediyor.
Alıntıyı PaylaşYapay Zeka Destekli Oltalama Kampanyaları ve Dil Engellerinin Aşılması
Yapay zeka teknolojilerinin siber suç ekosistemine kazandırdığı en büyük yeteneklerden biri, coğrafi ve dilsel engellerin ortadan kaldırılması oldu. Örneğin Japonya'da son aylarda başarılı dolandırıcılık vakalarında yaşanan ani patlama, yapay zekanın yabancı saldırganlara ilk kez Japonca dilinde son derece tutarlı ve ikna edici içerikler üretme imkanı tanışına bağlanıyor. Bu durum, siber saldırıların sadece teknik altyapısını değil, aynı zamanda hedef kitleyle kurulan sosyal mühendislik temasını da kökten değiştiriyor.
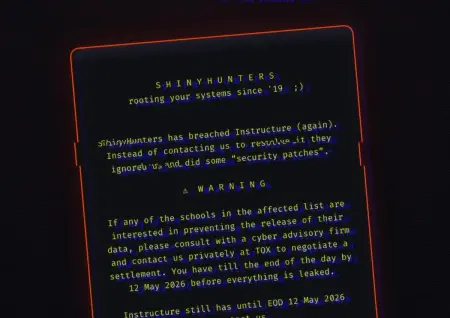
Geleneksel olarak büyük fidye yazılımı operasyonları, 'hizmet olarak fidye yazılımı' (Ransomware-as-a-Service) adı verilen kurumsal benzeri yapılar üzerinden yürütülüyordu. Gentlemen, Qilin ve Akira gibi belirli gruplar son aylarda en belirgin ve istikrarlı operasyonlar olarak öne çıkarken, bu devlerin gölgesinde çok sayıda küçük grup ve dağınık aktör türedi. Son haftalarda ortaya çıkan birden fazla yeni fidye yazılımı grubu, kısa süre içinde onlarca şirkete saldırı düzenlediklerini iddia ederek ekosistemdeki parçalanmayı gözler önüne serdi.
Halcyon tarafından gerçekleştirilen son analizler, yalnızca temmuz ve eylül ayları arasında yaklaşık 111 farklı grubun saldırı iddiasında bulunduğunu ortaya koyuyor. Global Secret Group adını kullanan yeni bir yapı 48 kurbanı hedef aldığını iddia ederken, bunların yarısından fazlasını aynı gün içinde listeledi. Storm adı verilen bir başka yeni oluşum ise yalnızca 20 gün içinde 71 kurbanı listelerine eklediğini duyurdu; bu iddiaların tamamı doğrulanmasa bile şirketler nezdinde büyük bir belirsizlik yaratmaya yetiyor.
Küçük Ölçekli Oyuncuların Yükselişi ve Genç Siber Suçluların Rolü
Geleneksel hizmet sağlayıcılarına bağımlı kalmadan kendi operasyonlarını kuran bağımsız aktörlerin sayısındaki artış, siber güvenlik analistlerinin dikkatle incelediği bir diğer başlık. ReliaQuest Tehdit Araştırmaları Direktörü Brandon Tirado, bu büyümenin temelinde yapay zekanın tehdit aktörlerine sağladığı hızlandırma etkisinin yattığını ifade ediyor. Yapay zeka sayesinde teknik altyapı kurma eşiğinin düşmesi, bireysel veya küçük grupların kendi operasyonlarını başlatmasını kolaylaştırıyor.
Güvenlik firmalarının sahadaki araştırmaları, bu yeni akımın arkasında şaşırtıcı profillerin olabileceğini gösteriyor. ReliaQuest ekibi, yeni kurulan gruplardan birinin arkasındaki ismi deşifre ettiğinde, yapının iki haftadan kısa bir süre içinde 800 bin dolardan fazla gelir elde eden deneyimsiz bir genç tarafından yönetildiğini keşfetti. Uzmanlar bu kişilerin isimlerini kamuoyuyla paylaşmasa da, durumun amatör ruh ile profesyonel düzeyde yıkıcı araçların birleşimini göstermesi açısından önem taşıdığı vurgulanıyor.
Cynthia Kaiser de daha fazla aktörün hedefleri kandırmak, güvenlik açılarından yararlanmak, kodlarını denetlemek ve hatta diğer grupların uzaktan erişim araçlarını ele geçirmek için yapay zekadan yararlandığını doğruluyor. Bununla birlikte, bu yeni oyuncuların uzun vadede ne kadar başarılı olacağı konusu hala belirsizliğini koruyor. Kurumsal bilgi birikimine ve geniş kaynaklara sahip olmayan bu yeni yetmelerin ilk başta hızla parlayıp ardından hızla tükenme riski taşıdığı değerlendiriliyor.
Veri Gaspı Stratejileri ve Şifreleme Maliyetlerindeki Değişim Eğilimleri
Siber saldırganların stratejilerinde gözlemlenen değişimler, sadece kullanılan araçlarla sınırlı kalmayıp kurbanlardan talep edilen fidye yöntemlerini de dönüştürüyor. Geleneksel olarak faaliyet gösteren saldırganlar, kurbanların sistemlerini şifreleyen geleneksel fidye yazılımları ile verileri dışarı sızdıran ve çevrim içi yayınlamakla tehdit eden 'çifte gasp' (double extortion) taktiklerini uyguluyordu. Ancak bağımsız hareket eden yeni nesil aktörlerin operasyonlarını basitleştirmek adına doğrudan veri gaspına odaklanma eğiliminde olduğu görülüyor.
Recorded Future verilerine göre, bu yıl kaydedilen saldırı sayısı geçmiş yılların toplamını geride bırakmış durumda. Buna karşın, sistemlerin doğrudan şifrelenmesini içeren saldırıların oranında yıllık bazda bir düşüş yaşanabileceği öngörülüyor. Veri exfiltrasyonu yani çalınan hassas bilgilerin ifşa tehdidi, fidye ödemesini zorlamak için başlıca koz olarak kullanılmaya devam ediyor.
Kurumlar açısından bu tablo, geleneksel çevre güvenliği duvarlarının ve şifreleme tabanlı savunma mekanizmalarının tek başına yeterli olmadığını açıkça ortaya koyuyor. Yapay zeka destekli sosyal mühendislik dalgasına karşı çalışan farkındalığının artırılması, ağ içi trafik anomalilerinin gerçek zamanlı tespiti ve tedarik zinciri güvenliğinin sıkılaştırılması hayati önem taşıyor. Önümüzdeki dönemde yapay zeka entegre edilmiş saldırı zincirlerinin hem çeşitlenmesi hem de otomasyon seviyesini artırması beklenirken, siber güvenlik sektörünün alacağı karşı tedbirler dijital dünyanın güvenliğini belirlemeye devam edecek.